Un appel de votre CFO. Une voix familière. Un visage connu à l’écran. Une demande urgente de paiement en faveur d’un fournisseur habituel. Il y a encore quelques années, peu d’équipes financières y auraient vu un risque particulier. Aujourd’hui, la situation est bien différente.

Grâce à l’intelligence artificielle, les fraudeurs peuvent désormais créer en quelques minutes des deepfakes extrêmement convaincants : des copies numériques de voix et de visages presque impossibles à distinguer de la réalité. La fraude ne se limite donc plus aux e-mails de phishing traditionnels. Elle évolue vers des formes bien plus sophistiquées d’ingénierie sociale, où la confiance elle-même devient la cible.

Pour les dirigeants financiers, le constat est clair : lorsque l’authenticité apparente d’un échange ne garantit plus son authenticité réelle, l’expérience, le bon sens ou les contrôles existants ne suffisent plus toujours.
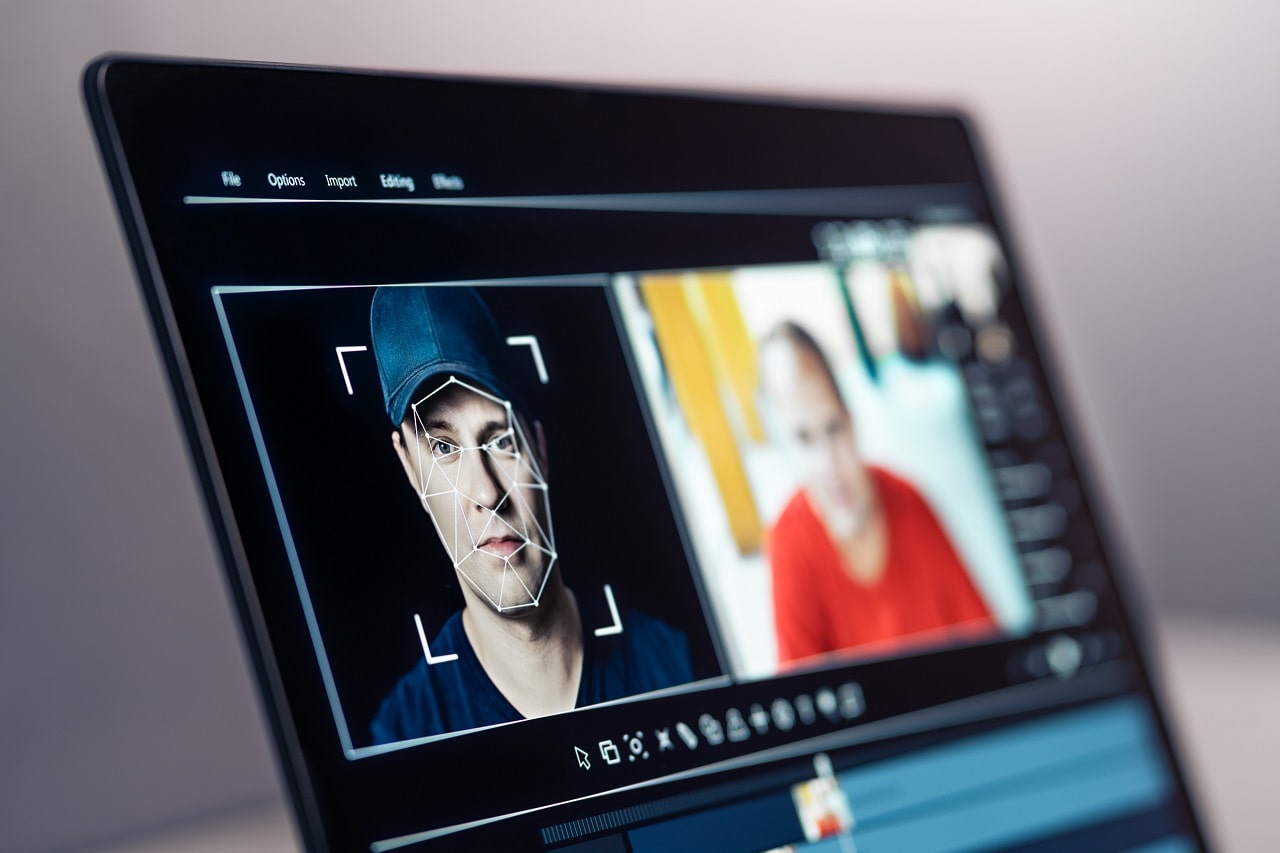
  • Les deepfakes transforment profondément le paysage de la fraude. Les fraudeurs utilisent l’IA pour imiter de manière toujours plus crédible des voix, des vidéos et des interactions numériques.
  • La croissance crée de nouvelles vulnérabilités. Plus une entreprise est internationale, digitalisée et complexe, plus les possibilités d’exploitation de ses processus augmentent.
  • La confiance seule ne suffit plus. Des contrôles robustes et plusieurs niveaux de vérification sont indispensables pour réduire le risque de pertes financières.
  • L’impact d’une fraude dépasse largement le montant détourné. La liquidité, la continuité opérationnelle, les projets de croissance et la réputation peuvent également être affectés.
  • La résilience repose sur la prévention, la sensibilisation et une protection financière adaptée.

Au sein d’un fabricant européen, un collaborateur du département financier reçoit un appel vidéo de son CFO. La demande semble simple : approuver dans les plus brefs délais un paiement de 2,4 millions d’euros à destination d’un fournisseur connu.

La demande est inhabituelle, mais pas incohérente. L’explication paraît crédible, le fournisseur est bien identifié et le CFO insiste sur l’urgence de la situation. La voix, les expressions du visage et la manière de communiquer semblent parfaitement authentiques.

Le paiement est validé. Ce n’est que plus tard que l’entreprise découvre la vérité : la personne à l’écran n’était pas son CFO. Il s’agissait d’un deepfake sophistiqué créé à l’aide de contenus audio et vidéo générés par l’IA. Entre-temps, l’argent avait déjà disparu.

De nombreuses entreprises investissent dans la cybersécurité, la gestion des accès et les contrôles financiers. Pourtant, les attaques par deepfake sont différentes. Elles ne ciblent pas principalement les systèmes. Elles ciblent les personnes.

Les fraudeurs ne recherchent plus uniquement des failles technologiques. Ils exploitent les moments où les collaborateurs s’appuient sur les habitudes, la hiérarchie ou l’urgence pour prendre une décision. La technologie rend l’attaque crédible, mais son succès repose avant tout sur la psychologie humaine.

Dans la plupart des fraudes réussies, trois éléments reviennent systématiquement.

1. L’autorité

La demande semble provenir d’une personne investie d’un pouvoir décisionnel. Un CFO, un CEO ou un directeur financier est rarement remis en question lorsqu’une décision urgente doit être prise.

2. La crédibilité

Tout paraît légitime. Le fournisseur existe réellement. Les coordonnées bancaires semblent correctes. La communication s’inscrit dans le fonctionnement habituel de l’entreprise.

3. L’urgence

La pression du temps réduit l’esprit critique. Lorsque les collaborateurs pensent que la rapidité d’exécution est plus importante que la vérification, le risque augmente considérablement.

Fait intéressant : les fraudeurs ne ciblent pas nécessairement les entreprises les moins bien organisées. Bien au contraire. Les entreprises en croissance rapide représentent souvent des cibles particulièrement attractives. À mesure qu’une organisation se développe :

  • le volume des paiements augmente ;
  • les responsabilités sont davantage déléguées ;
  • les équipes sont réparties sur plusieurs sites ou pays ;
  • la communication numérique devient incontournable ;
  • les exceptions aux procédures standard se multiplient.

Ces évolutions sont naturelles. Mais elles créent également un environnement où les fraudes deviennent plus difficiles à détecter. Pour les CFO, l’enseignement est clair : l’efficacité et l’autonomie sont essentielles à la croissance, mais elles ne doivent jamais se faire au détriment de la maîtrise des risques.

Lorsqu’on évoque une fraude, l’attention se porte généralement sur le montant perdu. Pour les responsables financiers, les conséquences sont souvent beaucoup plus larges. Une perte de plusieurs millions d’euros peut entraîner :

  • une pression accrue sur le fonds de roulement ;
  • le report d’investissements stratégiques ;
  • un ralentissement des projets de croissance ;
  • des difficultés à honorer les paiements fournisseurs ;
  • des tensions de trésorerie ;
  • une atteinte à la réputation auprès des clients, partenaires et collaborateurs.

La confiance met des années à se construire. Elle peut être ébranlée en quelques heures.

Le principal enseignement n’est pas qu’il faut simplement demander aux collaborateurs d’être plus prudents. Même les professionnels les plus expérimentés peuvent être victimes d’une attaque par deepfake soigneusement préparée. La véritable question n’est donc pas de savoir si un contrôle finira un jour par échouer. La question est de savoir quelle sera l’ampleur des conséquences lorsqu’il échouera.

Nos experts constatent que les entreprises les plus résilientes s’appuient sur plusieurs niveaux de protection.

Réévaluez vos processus de paiement critiques

Posez-vous notamment les questions suivantes :

  • Quels paiements peuvent être approuvés par une seule personne ?
  • Quelles exceptions sont régulièrement acceptées ?
  • Dans quelles situations les contrôles sont-ils contournés au nom de l’urgence ?
  • Quelles vérifications reposent encore uniquement sur l’e-mail ou la visioconférence ?

Mettez en place des vérifications indépendantes

Pour les transactions importantes ou inhabituelles, un contrôle complémentaire doit toujours être prévu. Idéalement, celui-ci doit être réalisé via un canal de communication différent de celui utilisé pour la demande initiale.

Sensibilisez vos équipes aux nouvelles formes de fraude

De nombreuses formations se concentrent encore sur le phishing. Les deepfakes, les voix générées par l’IA et les vidéos manipulées méritent aujourd’hui une attention tout aussi importante.

Réduisez la dépendance à la confiance

Des processus efficaces ne devraient jamais dépendre de la personne qui formule une demande. Ils devraient dépendre de la manière dont cette demande est validée. Cette distinction devient essentielle à l’ère de l’IA.

Les deepfakes ne disparaîtront pas, au contraire. À mesure que l’IA devient plus accessible, les fraudeurs disposeront d’outils toujours plus performants pour manipuler les organisations. Pour les CFO, cela signifie que la gestion du risque de fraude ne relève plus uniquement des équipes opérationnelles ou informatiques. Elle concerne directement la trésorerie, la gouvernance, la gestion des risques et la continuité des activités.

Les organisations les plus performantes ne seront pas nécessairement celles qui empêcheront chaque attaque. Ce seront celles qui accepteront que la fraude évolue, remettront régulièrement leurs processus en question et construiront suffisamment de couches de protection pour empêcher qu’une seule erreur ne se transforme en perte de plusieurs millions d’euros. Car dans un monde où même une vidéo de votre propre CFO ne garantit plus l’authenticité de son auteur, la résilience n’est plus une option. C’est un impératif stratégique.